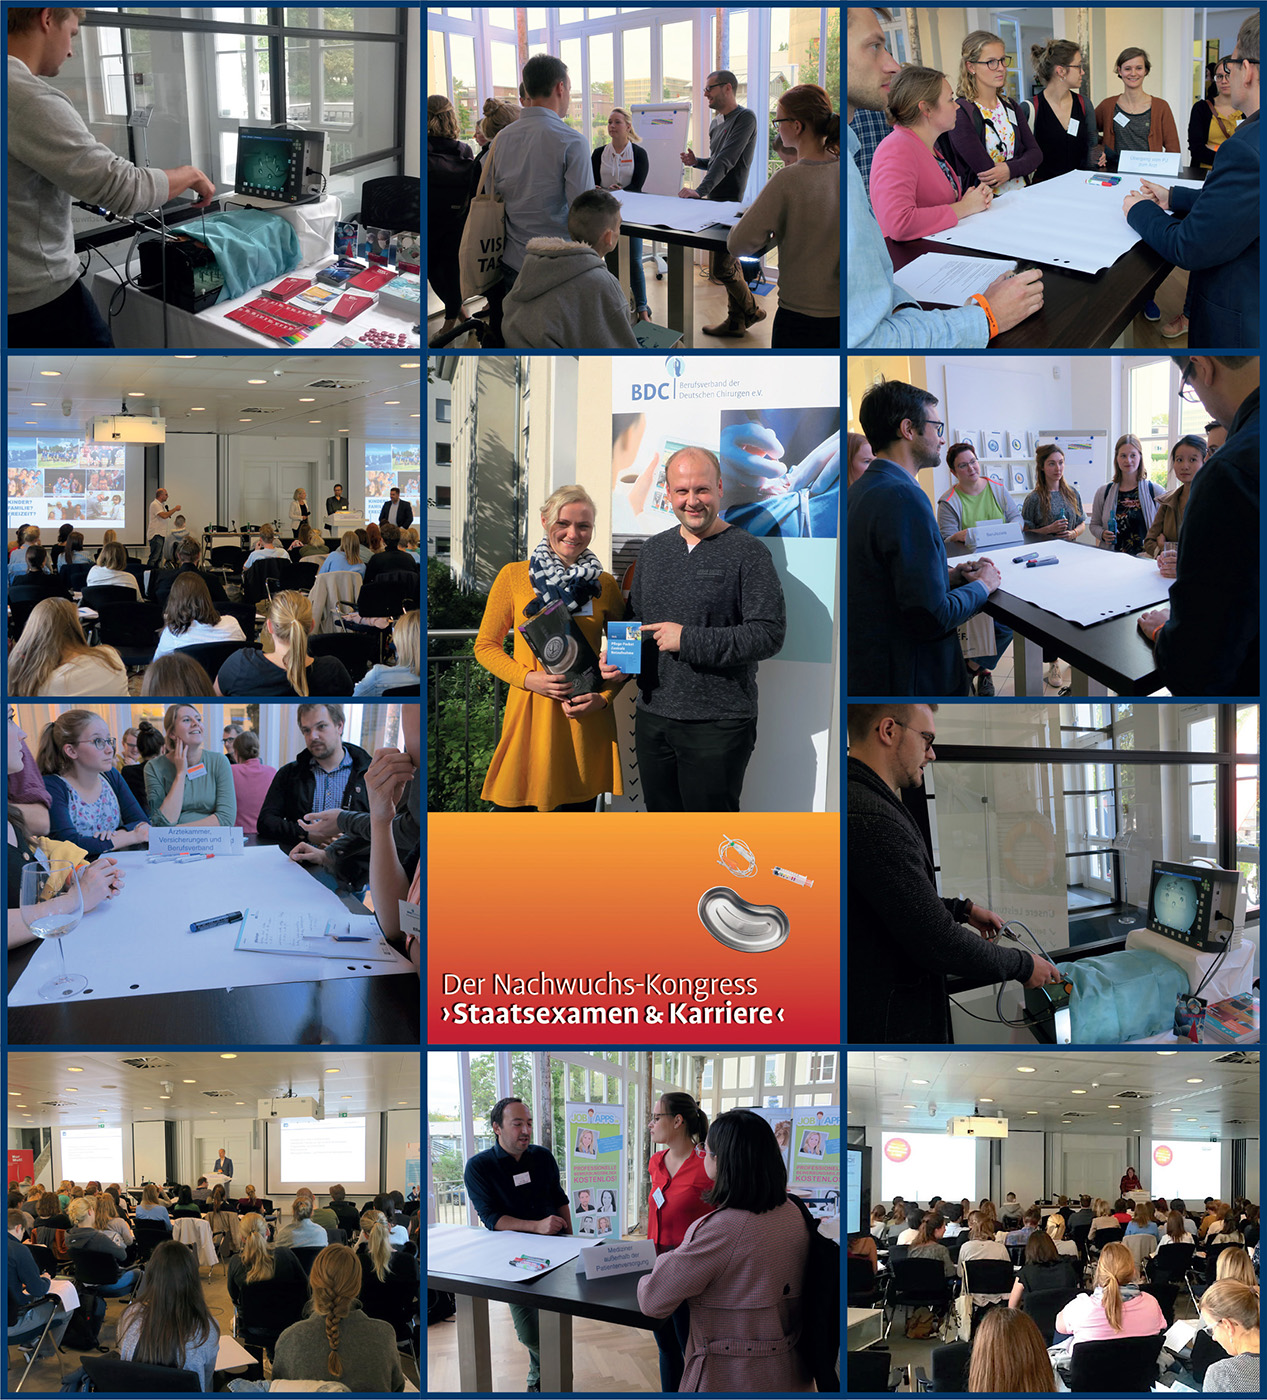
Am 20. und 21. September 2019 fand der Nachwuchs-Kongress „Staatsexamen & Karriere“, den der BDC gemeinsam mit dem Berufsverband der Internisten (BDI) veranstaltet, in Berlin statt.
Neben Tipps und Tricks aus dem Klinikalltag steht der praktisch-mündliche Prüfungsteil der beiden Pflichtfächer Chirurgie und Innere Medizin im Zentrum der Veranstaltung.
Informieren Sie Ihren Nachwuchs: Der nächste Kongress „Staatsexamen und Karriere“ findet am 13. und 14. März 2020 in Frankfurt am Main statt.
Anmeldung und Information unter: www.staatsexamenundkarriere.de
Erpressersoftware, Hackerattacken oder Doxing, das „Absaugen“ von sensiblen Daten wie vor einiger Zeit von privaten Politiker-Telefonnummern, lösen viele sorgenvolle Diskussionen aus. Aber gegen solche und ähnliche Machenschaften kann man sich schützen. In Passion Chirurgie wollen wir uns in den nächsten Ausgaben mit unterschiedlichen Themenaspekten der Sicherheit elektronischer Daten beschäftigen. Am Anfang steht ein Interview mit Detlev Hrycej, Experte für Cyberversicherungen. Er weist unter anderem darauf hin, dass Hacker nicht die einzige Gefahr für Datenbestände sind.
Ecclesia med GmbH: Herr Hrycej, Anfang der 2000er-Jahre hat die Ecclesia Gruppe das Thema Cyberversicherungen in ihr Portfolio aufgenommen. Was gab damals den Ausschlag dafür?
Detlev Hrycej: Das Thema „Cyberversicherungen“ ist hierbei zu kurz gegriffen. Es geht letztlich darum, mit welchen Risiken unsere Mandanten im Zuge der fortschreitenden Digitalisierung konfrontiert werden. Deshalb haben wir früh ein Projekt aufgelegt, um zunächst zu identifizieren, in welchen Versicherungssparten Datenrisiken überhaupt abgedeckt sind und wie diese Abdeckungen aussehen. In einem zweiten Schritt haben wir daraus Rückschlüsse für die notwendige Produktentwicklung gezogen.28
In den vergangenen Jahren sind sukzessive immer mehr Anbieter von Cyberpolicen auf den Markt gekommen. Die Produkte sind aber nicht oder nur schwer vergleichbar. Je nachdem aus welcher Sparte heraus die Produktentwicklung erfolgt, gibt es unterschiedliche Schwerpunkte und Definitionen des Versicherungsschutzes. Dies führt zu absoluter Intransparenz. Deshalb haben wir, auch unter dem Blickwinkel unserer umfangreichen Schadenerfahrung, nach sorgfältiger Analyse auf die Einrichtungen der Gesundheitswirtschaft und der Sozialwirtschaft zugeschnittene und sehr weitgehende, exklusive Versicherungskonzepte entwickelt, um die IT- und Cybergefahren absichern zu können.
Ecclesia med GmbH: Erst war die Datenschutz-Grundverordnung das große Thema, vor Kurzem dann gingen Hackerangriffe durch die Presse. Das Kreisklinikum Fürstenfeldbruck wurde durch eine Schadsoftware lahmgelegt und auch der Maschinenbaukonzern Krauss Maffei wurde schwer getroffen. Wie wirken diese Ereignisse bei den Kunden nach?
Detlev Hrycej: Das Thema der Ransomware-Attacken (IT-System wird gesperrt, um Lösegeld zu erpressen, d. Red.) begleitet uns schon länger. Vor Fürstenfeldbruck war 2016 das Lukaskrankenhaus Neuss in den Medien präsent. Insgesamt handelt es sich hier nach unserer Erkenntnis allerdings um ungerichtete Hackerattacken, die auch viele Unternehmen außerhalb der Gesundheitswirtschaft getroffen haben und deren Schaden wir begleitet haben.
Zwischenzeitlich hat es einen rapiden Bewusstseinswandel im Management der von uns betreuten Einrichtungen gegeben. Wurde früher das Thema IT-Sicherheit an die IT-Leitung delegiert, ist es jetzt ganz klar Chefsache! Zu diesem Bewusstseinswandel haben allerdings nicht nur die zunehmenden Attacken oder Erpressersoftwares beigetragen, sondern auch die geänderte Rechtslage. Sowohl das IT-Sicherheitsgesetz als auch die EU-Datenschutz-Grundverordnung haben die Anforderungen an das Management erhöht, einhergehend mit teils drastischen Strafen bei Nicht-Beachtung.
Ecclesia med GmbH: Welche Entwicklung lässt sich beim Thema Cyberschäden feststellen?
Detlev Hrycej: Die Nachfrage zu umfassendem Cyberversicherungsschutz hat sich deutlich erhöht. Allein in den vergangenen 13 Monaten haben wir eine Verdoppelung der Vertragsanzahl verzeichnet. Insgesamt haben wir mehr als 400 dieser Schadenfälle mit einem Gesamtaufwand von gut 4,5 Millionen Euro in Abwicklung. Schäden dieser Art nehmen zu. Der Aufwand, bezogen auf das Jahr 2018, liegt bei rund 1,35 Millionen Euro, dies entspricht rund 30 Prozent des Gesamtaufwands.
Wir sind schnell versucht, mit dem Thema Cyberrisiken Computerkriminalität, Viren, Würmer und Trojaner zu verbinden. Es gibt aber viele weitere und bekannte Gefahren durch Feuer, Wasser, Elementarschäden, Unachtsamkeiten und Bedienungsfehler etc. Diese Risiken führen täglich zu Schäden, die auch die IT-Infrastruktur unserer Mandanten betreffen. 58 Prozent der IT- und Cyberschäden in unserer Begleitung gehen auf diese Ursachen zurück; 42 Prozent beziehen sich auf Schadsoftware und Co.
Allein daraus ist abzuleiten, wie wichtig die richtige und dem Kunden nutzenbringende Versicherungstechnik ist. Die Konzepte der Ecclesia Gruppe sind modular aufgebaut, sie liefern dem Kunden Transparenz und insbesondere Wahlmöglichkeiten, damit der Versicherungsschutz individuell anhand der Gegebenheiten und des bestehenden Versicherungsschutzes des Unternehmens fachgerecht abgebildet werden kann, ohne Doppelversicherungen einzugehen.
Zur PersonDetlev Hrycej, Leiter der Arbeitsgruppe „Cyber“ in der Ecclesia Gruppe, zeigt im Interview Risiken für Manager und Unternehmen in der Gesundheits- und der Sozialwirtschaft auf. Hacker sind dabei nicht die einzige Gefahr für Datenbestände. Die Fragen stellte: Thorsten Engelhardt Weitere Artikel zu Cyberschäden, Cybersicherheit und Cyberversicherungen, siehe www.ecclesia.blog. |
Ecclesia med GmbH: Wie ist es um die Risikoprävention bei den Kunden bestellt?
Detlev Hrycej: Prävention steht vor Risikotransfer! Denn was nützt eine Einbruchdiebstahlversicherung, wenn Tür und Tor offenstehen? Hier muss eine Standortbestimmung her. Nur durch ein systematisches Management der Cyberrisiken können die zentralen IT-Schutzziele Vertraulichkeit, Verfügbarkeit und Integrität realisiert werden. Die gesetzlichen Anforderungen müssen ebenfalls berücksichtigt werden.
Ecclesia med GmbH: Was lässt sich in punkto Schutz überhaupt tun, die Angriffe werden ja offenbar immer perfider?
Detlev Hrycej: Den Kunden aus der Gesundheitswirtschaft bietet die Ecclesia Gruppe in Kooperation mit renommierten Beratungsunternehmen für IT-Sicherheit ein systematisches Cyber-Risk-Management an. Der Aufbau, auch dieser Exklusivkonzepte, ist modular. Basis ist immer ein Sicherheitscheck.
Um die Verwundbarkeit der IT-Infrastruktur einzugrenzen, muss das Management aber auch genau diese Prozesse und Strukturen in den Blick nehmen und überprüfen. Dafür gibt es sehr viele Möglichkeiten: von der Einführung eines Managementsystems für Informationssicherheit (ISMS) bis hin zur Zertifizierung beispielsweise von kritischen Infrastrukturen. All diese Möglichkeiten bieten wir unseren Mandanten. IT- und Datensicherheit sind Chefsache und nicht delegierbar!
Ecclesia med GmbH: Heißt das auch, dass Chefs unter Umständen selbst haften, wenn es zu Schäden kommt?
Detlev Hrycej: Datenrisiken sind erst in den vergangenen Jahren stärker zu einem haftungsrechtlichen Thema und somit auch zum neuen Haftungspotenzial für Manager geworden. Bisher ist dieses Risiko in keiner Vermögensschaden-Haftpflicht- oder D&O-Versicherung (Directors-and-Officers-Versicherung, d. Red.) umfassend abgesichert. Deshalb ist es – bei aller Komplexität – entscheidend, den Kunden so zu beraten, dass nicht nur das Cyberrisiko für das Unternehmen deutlich wird, sondern auch das zivil- und strafrechtliche Risiko der Geschäftsleitung, wenn sie ihrer Verantwortung für die Datensicherheit nicht gerecht wird.
Zur Absicherung der Unternehmen und der persönlichen Gefahren des Managements aus Datenrisiken müssen individuell zugeschnittene Versicherungskonzepte her, um umfassenden Schutz zu gewährleisten. Deshalb hat die Ecclesia Gruppe eigene und exklusive Produkte für die Gesundheits- und die Sozialwirtschaft entwickelt.
Hrycej D: IT-Sicherheit ist Chefsache! Passion Chirurgie. 2019 November, 9(11): Artikel 04_05.
Sehr geehrte Damen und Herren,
im Namen des Vorstands des BDC|Hamburg möchte ich Sie herzlich zu unserem Jahrestreffen am 20.11.2019 einladen.
Der Landesverband BDC|Hamburg unterstützt die Initiative der Stadt Hamburg „Antibiotika – gezielt einsetzen!“, denn die Eindämmung der Entstehung und Ausbreitung von Antibiotika-Resistenzen kann nur sektorenübergreifend erfolgen. Wir freuen uns, das wir den Abteilungsleiter der Praxisberatung der KV Hamburg Herrn Dr. Andreas Walter und die beratende Ärtzin der Abteilung Frau Natali Kreckow für den Vortrag „Antibiotikaresistenzen weiter reduzieren – Maßnahmen der KV Hamburg“ gewinnen konnten. In einem weiteren Vortrag erinnert uns Frau Professor Carolin Tonus daran, bei unklaren Weichteilschwellungen an das Sarkom zu denken und stellt das Sarkomzentrum St. Georg vor. Zum Abschluss referiert Herr Dr. Jörg Rüggeberg als Vertreter des BDC|Präsidiums über die aktuellen Themen der Berufspolitik.
| 11. Dezember 2019, 18.00 bis 19.30 Uhr Kassenärztlichen Vereinigung Hamburg Humboldstraße 56, 22083 Hamburg |
Wir heißen Sie herzlich willkommen und freuen uns auf einen kollegialen Austausch!
Mit freundlichen Grüßen
Dr. Christopher Wenck
Vorsitzender BDC|Hamburg
Mitgliederversammlung der DKG beschließt Erklärung zur Krankenhauspolitik
Regulieren, Drangsalieren, Strangulieren – so lässt sich die Politik der Bundesregierung gegen die Krankenhäuser in Deutschland zusammenfassen. Mit unrealistischen Personal- und Strukturvorgaben, unzureichender Finanzierung und ungezügelter Kontrollwut der Krankenkassen werden die Krankenhäuser in einem existenzgefährdenden Ausmaß belastet. Die von der Politik proklamierte Weiterentwicklung des Krankenhauswesens ist zu einem unkoordinierten Überlebenskampf der Kliniken geworden.
Tägliche Meldungen über Schließungen von Geburtsabteilungen, Aufnahmebegrenzungen auf Intensivstationen bis hin zur Insolvenz von Krankenhäusern zeigen die negativen Folgen. Aktuell verschärfend kommt hinzu, dass die versprochene Ausfinanzierung der Mehrkosten des Pflegepersonals bis heute nicht erfolgt ist. Die mit dem MDK-Reformgesetz ursprünglich vorgesehene Begrenzung von MDK-Prüfungen und Rechtfertigungsaufwand wird mit dem Beschluss des Deutschen Bundestages nun auch noch ins Gegenteil verkehrt. Dass die Krankenhäuser ab 1. Januar 2020 Strafzahlungen in Höhe von 300 Euro je beanstandeter Abrechnung an die Krankenkassen leisten müssen, bringt angesichts der bekannten Beliebigkeit, mit der Rechnungskürzungen im System vorgenommen werden können, das Fass endgültig zum Überlaufen. In den Kliniken macht sich Wut und Unverständnis über diese neue politische Strafaktion gegen die Krankenhäuser breit.
Vor diesem Hintergrund richtet die Mitgliederversammlung der Deutschen Krankenhausgesellschaft anlässlich des Krankenhaustages in Düsseldorf einen eindringlichen Appell an die Politik, Krankenhauspolitik wieder mit und für die Krankenhäuser zu gestalten und aus der Politik des kalten ungesteuerten Strukturwandels über Vorgaben und Reglementierungen auszusteigen. Auch muss die öffentliche Diffamierung und Abwertung der Leistungen der Krankenhäuser und ihrer Mitarbeiter ein Ende haben.
Die Erklärung „Die Krankenhäuser und ihre Mitarbeiter schlagen Alarm – die Politik muss endlich handeln“ ist als Anlage beigefügt.
| Erklärung: Die Krankenhäuser und ihre Mitarbeiter schlagen Alarm – die Politik muss endlich handeln | PDF öffnen |
Quelle: Deutsche Krankenhausgesellschaft e. V., 10623 Berlin, www.dkgev.de, 18.11.2019
Der Konflikt zwischen ökonomischem Druck und ärztlichen Zielsetzungen in der Chirurgie wird zunehmend in den Fach- und Laienmedien thematisiert. Schon jetzt sind Auswirkungen auf die Berufszufriedenheit leitender KrankenhausärztInnen und ein Vertrauensverlust in der Bevölkerung wahrzunehmen.
Der BDC möchte aktiv beitragen zu einer lösungsorientierten Diskussion. Wir führen deshalb eine wissenschaftliche Untersuchung durch, mit der Handlungsspielräume für ÄrztInnen in Führungsfunktionen aufgezeigt werden sollen. Grundlage ist eine (streng anonyme) Befragung leitender ÄrztInnen. Wir möchten Sie gerne um Teilnahme an unserer Online-Befragung bitten. Die Aussagekraft der Studienergebnisse steigt mit Ihrem Beitrag!
Die Resultate werden streng vertraulich behandelt und die Bearbeitung des Fragebogens wird ca. 7 Minuten dauern.
Mit kollegialen Grüßen
Dr. med. Erik Allemeyer
Leitender Arzt der Sektion Proktologie, Kontinenz- u. Beckenbodenchirurgie, Franziskus Hospital Harderberg
Prof. Dr. Dr. med. Karl-Heinz Wehkamp
Vorstandsmitglied der Akademie für Ethik in der Medizin
Prof. Dr. med. Carsten J. Krones
Themen-Referat im BDC “Leitende Krankenhauschirurginnen & -chirurgen”
Arne Siewert, Dipl.-Kfm, MBA
Manager, PricewaterhouseCoopers GmbH Wirtschaftsprüfungsgesellschaft, Forensic Services
| BDC|Umfrage: Bewerbung als leitender Chirurg - Konflikt zwischen Ökonomie und Chirurgie | Anzeigen |
Passend zur Digitalklausur der Bundesregierung in Meseberg widmet sich die aktuelle PASSION CHIRURGIE dem großen Thema Digitalisierung. Zu groß, um es in einem Heft besprechen zu können und Antworten auf die vielen offenen Fragen zu finden. Wir haben schwerpunktmäßig ein paar Aspekte wie das digitale Krankenhaus und Big Data herausgegriffen und werden immer wieder über das berichten, um mit Ihnen am Ball zu bleiben.
Wir wünschen Ihnen eine interessante Lektüre!
Ihre PASSION CHIRURGIE-Redaktion
P.S.: 2020 feiert der BDC sein 60-jähriges Jubiläum! Schreiben Sie uns (per E-Mail an passion_chirurgie@bdc.de), warum Sie BDC-Mitglied geworden sind und was Sie an unserem Verband am meisten schätzen! Unter allen Einsendungen werden 60 Mitglieder ausgelost, die im nächsten Jahr nur 60 Prozent des Mitgliederbeitrags bezahlen! Viel Glück! Einsendeschluss ist der 20.01.2020.
Die Weiterbildungsbücher vom BDC dienen als Nachweis aller erlernten Fertigkeiten und ausgeführten Operationen während der chirurgischen Weiterbildung. Der Ordner dokumentiert den aktiven Teil des beruflichen Lebenslaufes. Herausgegeben von der gemeinsame Weiterbildungskommission Chirurgie aus chirurgischen Fachgesellschaften und Berufsverbänden gibt es Weiterbildungsbücher für die Basischirurgie und die acht chirurgischen Facharztqualifikationen.
| Logbücher bestellen | Anzeigen |
„Unsere im Projekt I/E-Health NRW entwickelte Elektronische Fallakte (EFA) ist startklar und wir können in den Modellregionen erste Erfahrungen in der praktischen Anwendung sammeln. Die technische Infrastruktur steht und die Arbeitsplätze in den Kliniken und Praxen unserer Projektpartner sind eingerichtet. In diesen Tagen werden erste Daten und Dokumente vom St. Franziskus-Hospital Münster und dem Klinikum Dortmund mit lokalen Arztpraxen über die EFA ausgetauscht. Die Feldtests in Borken/Ahaus und Düren/Aachen folgen noch im Laufe des Novembers“, freut sich Burkhard Fischer, Vorsitzender des Vereins Digital Healthcare NRW und Referatsleiter IT bei der Krankenhausgesellschaft NRW, über den Praxisstart zeitgleich zur Projektpräsentation auf dem NRW-Landesgemeinschaftsstand in Halle 13 der Messe MEDICA in Düsseldorf. In dem vom Land NRW und durch EU-Mittel geförderten Projekt I/E-Health NRW wurde die Elektronische Fallakte (EFA) in den letzten Jahren in einem großen Netzwerk von Partnern aus Selbstverwaltung, Wissenschaft und Industrie gemeinsam geplant und entwickelt.
„Die arztgeführte elektronische Fallakte (EFA) bietet den Behandelnden gesicherte Informationen zu vorangegangener Diagnostik und Therapie und ist eine sinnvolle Ergänzung zur elektronischen Patientenakte. Die EFA enthält beispielsweise Befunde, OP-Berichte, Entlassbriefe und Therapiepläne. Behandler können direkt aus Krankenhausinformationssystemen (KIS), Praxisverwaltungssystemen (PVS) oder über ein webbasiertes Portal auf die EFA zugreifen“, erklärt Dr. Georg Diedrich, Stellv. Vorsitzender von Digital Healthcare NRW und Leiter des Geschäftsbereichs IT bei der Kassenärztlichen Vereinigung Westfalen-Lippe, die Vorteile der EFA. Für Hausärzte, Fachärzte, Krankenhausärzte, Therapeuten und Pfleger ergeben sich neue Möglichkeiten für eine verbesserte intersektorale und interprofessionelle Kommunikation und Zusammenarbeit.
Die EFA als Kommunikationsplattform ist besonders auf komplexe Behandlungsabläufe ausgerichtet, die eine enge Kooperation von Ärzten über Einrichtungs- und Sektorengrenzen hinweg erfordern. Diese Modellregionen und Versorgungsszenarien sind Teil des Projektes I/E-Health NRW:
- Borken/Ahaus: Demenz-Akte
- Münster/Kreis Warendorf: Geriatrie-Akte
- Dortmund: Pädiatrie-Akte
- Düren/Aachen: Notfall-/Pflegeakte und Onkologie-Akte
Als Patient können Sie mit der EFA darauf vertrauen, dass Ihre behandelnden Ärzte alle relevanten Informationen zu Ihrem persönlichen Behandlungsfall untereinander vertraulich austauschen. Der Patient bestimmt selbst, welche Einrichtungen und an der Behandlung beteiligten Ärzte und Therapeuten auf seine EFA zugreifen dürfen. Eine Zugriffsliste protokolliert in der EFA-Plattform, wer wann auf die Daten zugegriffen hat. Der Patient erhält mit dem Offline-Token für Notfälle einen Zugangsschlüssel, einen Barcode, den er dem Arzt übergeben kann.
Mit einem abgestimmten und dem internationalen Standard gerechten Berechtigungsmanagement erfüllt die EFA 2.0 höchsten Sicherheits- und Datenschutzrichtlinien. Zentraler Teil der EFA-Spezifikationen ist die mehrstufige Sicherheitsarchitektur. Die Zugänge zu den EFA-Netzwerken sind nach aktuellem Stand der Technik verschlüsselt. Das Datenschutzkonzept wurde juristisch geprüft und dem Landesbeauftragten für Datenschutz vorgelegt.
Im I/E-Health NRW Projekt werden drei Provider-Systeme für die Elektronische Fallakten (EFA) geführt. Die Provider-Systeme von der Rechenzentrum Volmarstein (RZV) GmbH, der Healthcare IT Solutions GmbH (HITS) sowie der FAC’T IT GmbH nutzen den gleichen modernen EFA-Standard in der Spezifikation 2.0. Einige Krankenhäuser, wie z. B. das Klinikum Dortmund, können über eine direkte EFA-2.0-Integration im Krankenhausinformationssystem iMedOne der Telekom Fallaktenfunktionen nutzen. Niedergelassene, deren Praxisverwaltungssysteme von CompuGroup Medical oder Duria die im Projekt von der FH Dortmund entwickelte EFA 2.0/KV Connect Schnittstelle umsetzen, können ebenfalls medienbruchfrei Fallaktenfunktionen in der gewohnten Systemumgebung nutzen. Projektpartner, die noch nicht über solche Schnittstellen kommunizieren können, nutzen dafür das EFA-Portal, welches im Projekt durch das Fraunhofer ISST entwickelt und durch das RZV, HITS und FAC`T IT betrieben wird.
Quelle: Digital Healthcare NRW e. V., 44141 Dortmund, 14.11.19
Liebe Kolleginnen und Kollegen,
hiermit möchte der Landesverband BDC|Berlin in Zusammenarbeit mit der Arbeitsgemeinschaft der Niedergelassenen Chirurgen – ANC Berlin – Sie sehr herzlich am Mittwoch, den 20. November 2019 um 19.00 Uhr zu unserer nunmehr 5. Herbsttagung des Landesverbandes BDC|Berlin “HILFE – Chirurgische Notfallversorgung in Klinik und Praxis” in das Langenbeck-Virchow-Haus, Raum Robert-Koch einladen.
Nachdem wir im letzten Jahr das Thema „Chirurgie ohne Grenzen – Deutsche Chirurgen im Ausland, Ausländische Chirurgen in Deutschland“ mit Ihnen ausführlich diskutiert haben und auch einen Artikel in der Passion Chirurgie verfasst haben, möchten wir uns in diesem Jahr der Chirurgischen Notfallversorgung widmen. Diese findet ja bekanntlich sowohl in Kliniken als auch in Praxen statt. Neue Versorgungsmodelle mit Notfallpraxen in Kliniken zur Entlastung der Rettungsstellen, Terminservicestellen der KV, erweiterte Praxisöffnungszeiten sind in der Realität angekommen. Welche Probleme bestehen dabei?
| 5. Herbsttagung des Landesverbandes BDC|Berlin, 20. November 2019 um 19.00 Uhr “HILFE – Chirurgische Notfallversorgung in Klinik und Praxis” Langenbeck-Virchow-Haus, Berlin |
Es ist uns gelungen kompetente ReferentInnen für die offene Podiumsdiskussion anlässlich der Herbsttagung zu gewinnen. Wir möchten sehr gern mit Ihnen die unterschiedlichen Facetten dieses Themas kontrovers diskutieren.
Wir freuen uns auf Ihre Teilnahme!
Dr. Ralph Lorenz – Ira Klink – Dr. Thomas Stoffels
Dr. Frank Peter – Dr. Max von Seebach
Dr. Gunnar Peters
Vorstand des Landesverbandes BDC|Berlin
| Programm | PDF öffnen |