Recht 01.06.2021
F+A: KBV IT-Sicherheitsrichtlinie verbindlich

Frage:
Ein niedergelassener Chirurg fragt an, ob die von der KBV erlassene IT-Sicherheitsrichtlinie verbindlich ist, da er von seinem EDV-Dienstleister ein neues und teures Servicepaket angeboten bekommen habe zur Umsetzung dieser Richtlinie.
Antwort:
Die IT-Sicherheitsrichtlinie der KBV ist gemäß § 75b Abs. 4 S. 1 SGB V für Vertragsärzte verbindlich.
Allerdings beinhaltet die Richtlinie an sich unterschiedliche Anforderungen an die Vorgabenerfüllung, da es hier sowohl Muss-/Soll-Vorschriften, deren Vorgaben erfüllt werden müssen bzw. sollten, als auch lediglich Kann-Vorschriften gibt, deren Erfüllung eine reine Empfehlung darstellt.
Insofern müsste nun beurteilt werden, ob das Servicepaket der EDV-Firma lediglich Muss-Vorgaben enthält oder ob hier auch Kann-Vorgaben miteingeschlossen sind, deren Erfüllung ja nicht zwingend wäre. Eine solche Beurteilung muss anhand der konkreten Umstände im Einzelfall vorgenommen werden, da die Vorgaben auch von der Praxisgröße bzw. der vorgehaltenen Geräte abhängen.
Denn die Richtlinie unterscheidet zwischen allgemeinen Vorgaben für alle Praxen und zusätzlichen Vorgaben für mittlere und große Praxen sowie Praxen mit medizinischen Großgeräten. Welcher Größeneinstufung eine Praxis unterfällt, hängt von der Anzahl der ständig mit der Datenverarbeitung beschäftigten Personen ab. Die zusätzlich zu erfüllenden Vorgaben für Praxen mit medizinischen Großgeräten, wie z. B. CT oder MRT, sind unabhängig von der Praxisgröße zu erfüllen, da es hier ausschließlich auf die Vorhaltung solcher Geräte ankommt.
Die konkreten Anforderungen werden in den Anlagen 1 bis 5 zur Richtlinie dargestellt. Die Anlagen 1 und 5 gelten dabei für alle Praxen. Anlage 2 gilt zusätzlich für mittlere Praxen, Anlage 3 für große Praxen und Anlage 4 für Praxen mit medizinischen Großgeräten.
Nachdem diese Richtlinie bestehendes Datenschutzrecht lediglich konkretisiert, wäre somit in jeder Praxis zu prüfen, inwieweit die Vorgaben nicht ohnehin bereits im Praxisalltag umgesetzt sind.
Die KBV hat auf ihrer Homepage und einer gesonderten Onlineplattform zur ITSicherheitsrichtlinie unter folgenden Links nähere Details und Hilfestellungen zu den Anforderungen bereitgestellt: http://bit.ly/KBV-IT-Sicher und www.bit.ly/KBV-Display. Viele dieser Vorgaben sind bereits ab 01.04.2021 zu erfüllen.
Heberer J. F+A: KBV IT-Sicherheitsrichtlinie verbindlich. 2021 Juni; 11(06): Artikel 04_07.


Fachthemen
BDC|News 20.10.2026
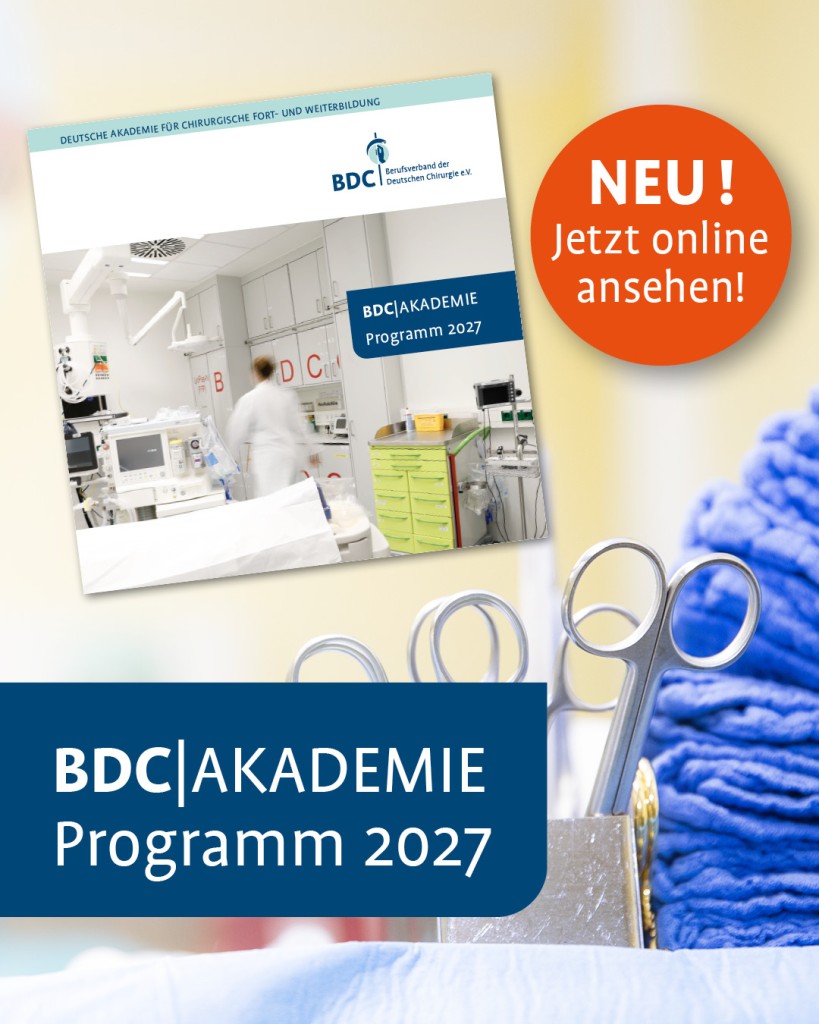
Jetzt neu: Jahresprogramm der BDC|Akademie für 2027 online
Das neue Akademieprogramm: Chirurgische Fortbildung im Wandel Mit dem Jahresprogramm 2027 setzt die BDC|Akademie auf bewährte Formate gepaart mit neuen ...
Zum Artikel
Aus-, Weiter- & Fortbildung 15.10.2026
Mitmachen: Studie der Ruhr-Universität Bochum zu Führungsverhalten von ärztlichen Vorgesetzten
Ärzte und Ärztinnen des Mentoringprogramms der Ruhr-Universität Bochum führen derzeit eine Umfrage durch die untersuchen möchte, wie Führung in der ...
Zum Artikel
Aus-, Weiter- & Fortbildung 15.10.2026
BDC Starterpaket – das günstigste Weiterbildungspaket der Chirurgie
BDC-Weiterbildungspaket inklusive Seminar, Mitgliedschaft und vielen Extras!
Zum Artikel